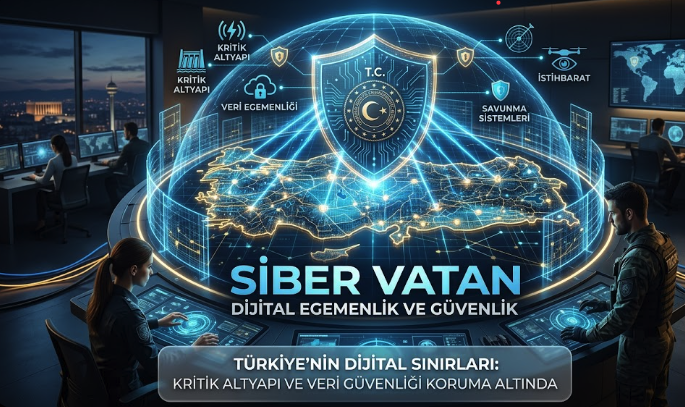
Türkiye’nin Siber Coğrafyası: Jeopolitik Vektörler, APT Senaryoları ve Ulusal Savunma Mimarisi
Sınırlar Artık IP Adreslerinde Başlıyor
Soğuk Savaş döneminde bir ülkenin savunması, coğrafi dağlara, boğazlara ve fiziksel ordulara endekslidir. Bugün ise bir kıdemli IT uzmanı olarak söyleyebilirim ki; Türkiye’nin siber sınırı, İstanbul’daki bir internet değişim noktasından (IX) geçen fiber optik kablolarındadır. Karşımızda füze değil; BGP hijacking, sıfır gün (zero-day) açıkları ve uzaktan komuta kontrol (C2) sunucuları vardır. Türkiye’nin eşsiz jeopolitik konumu –NATO’nun güneydoğu kanadı, enerji koridorlarının merkezi ve çok kutuplu diplomasinin aktörü– onu siber uzayda sürekli bir “yangın alanı” haline getirmektedir.
1. Jeopolitik Hedefler ve APT Senaryoları: Sessizliğin Bedeli
Siber casuslukta amaç, sistemi yok etmek değil, varlığını hissettirmeden veriyi sızdırmaktır (Low and Slow). Türkiye’deki savunma sanayi ve enerji kuruluşları, özellikle Rusya, Çin ve İran menşeli APT gruplarının (örneğin APT28, APT33 veya Lazarus gruplarının Türk varyantları) hedefindedir.
- Teknik Örnek (Savunma Sanayii): Türkiye’nin yerli bir İHA üreticisinin Ar-Ge departmanında çalışan bir mühendis, LinkedIn’deki “Savunma Sanayiinde Kariyer” başlıklı bir gönderiye tıklar. Bu gönderi, Çin menşeli bir APT grubu tarafından hazırlanmış kötü amaçlı bir PDF (weaponized document) içerir. PDF, mühendisin makinesindeki güncel olmayan bir Office zafiyetini (CVE) kullanarak istismar eder. İlk aşamada makinede antivirüs alarmı zınlamaz. Saldırgan, makineyi yavaş yavaş şirketin Active Directory (AD) yapısına dahil eder (Lateral Movement). Hedef, uçak simülasyon yazılımlarının kaynak kodları veya CAD çizimleridir. Veri, şirket içi ağı yormamak için hafta sonları, şifrelenmiş DNS sorguları (DNS Tunneling) üzerinden dışarı taşınır.
- Jeopolitik Sonuç: Sızdırılan veri, rakip ülkelerin aynı projeyi geliştirirken milyonlarca dolar ve yıllarca zaman kazandırır. Fiziksel bir çatışma olmadan stratejik bir üstünlük sağlanır.
2. Kritik Altyapılarda OT ve IT Yakınsaması: Bulutun Gölgesindeki Fiziksel Risk
Enerji ve su gibi kritik altyapıların (KEİ – Kritik Elektronik Altyapı) dijitalleşmesi, yeni bir saldırı yüzeyi açmıştır. Eskiden “Air-Gapped” (fiziksel olarak izole) olan SCADA ve PLC sistemleri, bugün uzaktan izleme için AWS IoT Core veya Azure IoT Hub gibi bulut servislerine bağlanmaktadır.
- Teknik Örnek (Enerji Sektörü): Doğu Anadolu’daki bir doğalgaz boru hattı kontrol merkezi, operatörlerin anlık basınç verilerini görmesi için Azure üzerinde bir sanal ağa (VNet) sahiptir. Bir sınır anlaşmazlığı nedeniyle jeopolitik gerilim tırmanır. Saldırgan, şirketin dışarıdan erişime açık ama çok faktörlü doğrulama (MFA) eksik olan bir Uzak Masaüstü (RDP) sunucusunu ele geçirir. Buluttaki kötü yapılandırılmış IAM (Identity and Access Management) politikaları sayesinde (örneğin bir servis hesabına gereksiz yere
Contributorrolü verilmişse), saldırgan buluttan boru hattındaki PLC’lerin bulunduğu OT ağına sızmayı başarır. - Tehlike: Saldırgan veriyi çalmak yerine, vanaların basınç eşiklerini micro-seviyede değiştirir. Bu durum, aylar sonra bir boru patlamasına ve fiziksel bir felakete yol açabilir. Bulut güvenlik knoblarının yanlış ayarlanması, fiziksel bir savaşı tetikleyebilir.
3. “Duman Perdesi” Stratejisi: Hacktivizm mi, Devlet mi?
Bir jeopolitik kriz (örneğin Akdeniz’de bir navtex krizi) patlak verdiğinde, Türk kamu kurumlarının ve bankalarının web siteleri aniden çöker.
- Senaryo: Sosyal medyada “XX Hacktivist Grubu Türkiye’yi cezalandırdı” haberleri yayılır. SOC (Güvenlik Operasyon Merkezi) ekipleri büyük bir volumetrik DDoS saldırısıyla (Katman 3 ve 4) uğraşırken, network mühendisleri firewall’larda rate-limit kuralları günceller.
- Gizlenen Gerçek: O sırada, asıl devlet destekli APT grubu, bu DDoS kaosunu bir “perde” olarak kullanmaktadır. Dışarıdan gelen anormal trafiğin altında, içeriden sızdıkları bir sunucudan bankanın SWAP (SWIFT) sistemlerinin loglarını siliyor veya iç ağda keşif (reconnaissance) yapıyorlar. IT ekipleri odaklarını DDoS’a verdiği için, bu yavaş ve sessiz lateral hareket aylarca fark edilmez.
4. Ulusal Savunma Mimarisi: USOM ve BTK’nın Operasyonel Rolleri
Bu kaotik siber haritada, Türkiye’nin savunmasını tek bir kurum yerine, iki ana omurgalı bir yapı üstlenmektedir. Biz IT uzmanları olarak bu kurumların siyasi söylemlerinden ziyade, teknik operasyonel kapasitelerini anlamalıyız.
A. USOM (Ulusal Siber Olaylara Müdahale Ekipleri): Savaş Alanındaki Taktiksel Birlik
USOM, siber uzaydaki “jandarma ve özel kuvvetler” gibidir. BTK’nın stratejik çerçevesinde sahada çalışan operasyonel koludur.
- Görevi: KEİ’lerde meydana gelen olaylara anında müdahale etmek, Forensik (adli bilişim) incelemeler yapmak ve saldırı haritasını çıkarmaktır.
- IT Uzmanı Perspektifinden Önemi: USOM’un en büyük gücü, ulusal düzeydeki Tehdit İstihbaratı Paylaşımı’dır. Örneğin; A grubu bir savunma firmasına sızmış ve USOM bu saldırıyı tespit etmiştir. USOM, bu saldırının TTP’sini (Tactics, Techniques, and Procedures), kullanılan zararlı yazılımın imzasını (IoC – Indicator of Compromise) ve hedeflenen CVE’yi derhal “Ulusal Alarm” sistemiyle Türkiye’deki diğer tüm savunma firmalarının SOC’larına gönderir. Bu sayede B firması, henüz saldırıya uğramadan kendi SIEM sistemlerinde bu IoC’leri aratarak proaktif önlem alır. USOM, şirketlerin “görmediği şeyi görür” ve information sharing (bilgi paylaşımı) ile ulusal dayanıklılığı inşa eder.
B. BTK (Bilgi Teknolojileri ve İletişim Kurumu): Stratejik Planlayıcı ve Regülatör
BTK, siber güvenliğin sadece teknik değil, yasal ve altyapısal çerçevesini çizen “Genelkurmay” karargahıdır.
- Görevi: Ulusal Siber Güvenlik Stratejisini belirlemek, telekomünikasyon altyapısının güvenliğini sağlamak ve KEİ’lerde standartlar zorunluluğu getirmektir.
- IT Uzmanı Perspektifinden Önemi: BTK’nın en büyük silahı “Sektörel Sızma Testi Yönetmeliği”dir. Sadece “lütfen sistemlerinizi güvenli hale getirin” demez. Bankaların, telekomünikasyon şirketlerinin ve enerji firmalarının belirli aralıklarla BTK onaylı, uluslararası standartlarda (OSSTMM, OWASP, PTES) sızma testlerine (Pentest) tabi tutulmasını zorunlu kılar. Bir cloud mimarı olarak biliyorum ki; yöneticiler güvenlik bütçesini kesmek ister. Ancak BTK, bu testleri yaptırmayan kurumlara ağır idari para cezaları uygulayarak, IT ekiplerine “yönetimden bütçe koparma” gücü verir. Ayrıca BTK, altyapı sağlayıcılarına (Turkcell, Türk Telekom vb.) dayatığı zorunluluklarla ülkedeki temel DNS ve BGP yönlendirmelerinin manipülasyona karşı korunmasını (RPKI vb.) sağlar.
Sonuç: Coğrafyanın Kaderi Kodlarda ve Erişim Kontrollerinde Yazılır
Türkiye, siber uzayda bir sıradan ülke olma lüksüne sahip değildir. Ağların göbeğinde, tehdit aktörlerinin yollarının kesiştiği bir noktadadır.
Bizler, sunucuları kurmayan, firewall kurallarını yazmayan, cloud ortamlarında IAM politikalarını (Least Privilege – En Az Yetki ilkesi) tanımlamayan sadece “IT elemanı” değiliz; bizler, bu coğrafyanın dijital savunma hattı askerleriyiz. USOM’un istihbarat paylaşımlarını SIEM sistemlerimize entegre etmeyen, BTK standartlarını sadece “bir kağıt işi” olarak gören ve bulut güvenliğini ihmal eden bir kurum, jeopolitik bir kriz anında yok olmaya mahkumdur.
Siber vatan, sunucu odalarımızdan ve bulut konsollarımızdan başlar.