Siber Tehdit İstihbaratı Nedir ve Neden Önemlidir ?
Siber Tehdit İstihbaratı:
Siber Tehdit İstihbaratı (Cyber Threat Intelligence – CTI), düşmanlar hakkında kanıta dayalı bilgidir ve onların göstergelerini, taktiklerini, motivasyonlarını ve onlara karşı alınabilecek eyleme dönüştürülebilir tavsiyeleri içerir.
Bu, potansiyel saldırganlar, kullandıkları yöntemler ve istismar ettikleri zafiyetler hakkında verileri kapsar. Temel amaç, kuruluşların siber saldırıları daha etkili bir şekilde öngörmesine ve savunmasına yardımcı olmaktır.
Genellikle “veri”, “bilgi” ve “istihbarat” terimleri birbirinin yerine kullanılır. Ancak, CTI’nin nasıl devreye girdiğini daha iyi anlamak için bu terimleri ayırt etmek önemlidir:
- Veri: Ham, ayrık kanıt parçalarıdır. Örneğin, potansiyel kötü amaçlı faaliyetlerin göstergesi olabilecek tek tek IP adresleri, URL’ler, alan adları veya dosya hash’leri.
- Bilgi: Verilerin birleştirilip bağlamsallaştırılarak belirli soruları yanıtlamak için kullanılmasıdır. Ham veriye daha fazla yapı ve anlam katar. Örneğin, çalışanların geçen ay boyunca şüpheli bir web sayfasına ne sıklıkla eriştiğini takip ederek, potansiyel maruz kalma veya risk modellerini belirleyebilirsiniz.
- İstihbarat: Veri ve bilginin bağlamsal analizlerle ilişkilendirilerek eylem modellerinin çıkarılmasıdır. İstihbarat, daha büyük modeller veya eğilimler ortaya çıkarmak için çeşitli veri ve bilgi parçalarının ilişkilendirilmesi sonucu elde edilir. Karar vericilere tehditleri öngörme ve bilinçli adımlar atma imkanı sunar. Örneğin, birden fazla olaydan (benzer IP’ler, saldırı yöntemleri ve zamanlar gibi) elde edilen verilerin ilişkilendirilmesi, belirli bir düşmanın taktiklerini tanımlamaya ve gelecekteki davranışlarını tahmin etmeye yardımcı olabilir.
CTI’nin temel amacı, operasyonel ortamınız ile düşmanınız arasındaki ilişkiyi anlamak ve ortamınızı herhangi bir saldırıya karşı savunmaktır. Bu amaca ulaşmak için aşağıdaki soruları yanıtlayarak siber tehdit bağlamınızı geliştirmeye çalışırsınız:
- Size kim saldırıyor? – Tehdit aktörlerini tanımlayın.
- Motivasyonları nedir? – Saldırganların hedeflerini anlayın.
- Yetenekleri nelerdir? – Kullandıkları araç ve teknikleri değerlendirin.
- Hangi artefaktları ve tehlike göstergelerini (IOC) aramalısınız? – Saldırıları izleme ve tespit etme.
CTI, potansiyel tehditlere dair kapsamlı bir görüş oluşturmak için birden fazla kaynaktan veri toplamaya dayanır. Bu kaynaklar üç ana kategoriye ayrılabilir:
1. İç Kaynaklar
Kuruluşunuzun içindeki kaynaklardır ve operasyonel ortamınızın güvenlik durumu hakkında doğrudan bilgi sağlar.
- Kurumsal Güvenlik Olayları: Zafiyet değerlendirmeleri, penetrasyon testleri ve olay müdahale raporlarından gelen bilgiler. Bu, kuruluş içindeki zayıflıklar ve geçmiş ihlaller hakkında detaylar sağlar.
- Siber Farkındalık Eğitimi Raporları: Çalışanların siber güvenlik farkındalığı eğitim programlarından elde edilen veriler. Bu, yaygın zafiyetleri veya anlayış boşluklarını belirlemeye yardımcı olur.
- Sistem Logları ve Olaylar: Güvenlik duvarları, IDS/IPS sistemleri, uç noktalar ve diğer güvenlik araçlarından gelen loglar. Bunlar, anormallikleri, yetkisiz erişimleri veya şüpheli faaliyetleri tespit eder.
2. Topluluk Kaynakları
Siber güvenlik topluluğundan gelen kaynaklardır ve hem yasal hem de yasa dışı toplulukları içerir.
- Açık Web Forumları: Güvenlik araştırmacıları, profesyoneller ve meraklıların zafiyetler, trendler ve siber tehditler hakkında tartıştığı kamuya açık forumlar ve platformlar.
- Dark Web Toplulukları: Siber suçluların araçlar, çalıntı veriler ve taktikler hakkında bilgi alışverişinde bulunduğu dark web forumları ve pazarları. Bu, düşmanların iletişimini ve yeni tehditleri izlemek için değerli bir kaynaktır.
3. Harici Kaynaklar
Kuruluşun dışından gelen kaynaklardır ve genellikle üçüncü taraflardan veya kamuya açık verilerden elde edilir.
- Tehdit İstihbaratı Beslemeleri (Ticari ve Açık Kaynak): IOC’ler, TTP’ler ve aktif kampanyalar gibi küresel siber tehditler hakkında gerçek zamanlı veri sağlayan özel satıcılar veya açık kaynak platformlardan toplanan beslemeler.
- Çevrimiçi Pazarlar: Siber suç hizmetlerinin, exploit kitlerinin veya çalıntı verilerin satıldığı web siteleri. Bu pazarların izlenmesi, devam eden saldırılar veya gelecekteki saldırı planları hakkında bilgi verebilir.
- Kamu Kaynakları: Hükümet yayınları, siber güvenlik kurumlarından gelen uyarılar, sosyal medya analizi, finansal ve endüstriyel raporlar gibi yeni siber tehditler hakkında geniş bağlam sağlayan kamuya açık veriler.
Tehdit İstihbaratı Sınıflandırmaları
- Stratejik İstihbarat:
- Amaç: Uzun vadeli stratejiler ve iş kararlarını etkileyebilecek trendler, modeller ve yeni tehditlere odaklanan üst düzey analiz.
- Kapsam: Coğrafi politik analizler, endüstri trendleri ve tehdit aktörü profillemesi içerir.
- Teknik İstihbarat:
- Amaç: Kötü amaçlı yazılım imzaları, phishing URL’leri veya dosya hash’leri gibi belirli tehditler hakkında detaylı teknik veri sağlar.
- Kapsam: Saldırının gerçek artefaktlarına (örneğin, kötü amaçlı kod, exploit yöntemleri) odaklanır. Güvenlik ekipleri tarafından tehditleri tespit etmek, analiz etmek ve engellemek için kullanılır.
- Taktik İstihbarat:
- Amaç: Saldırganların Taktiklerini, Tekniklerini ve Prosedürlerini (TTP’ler) anlamaya yönelik bilgi sağlar.
- Kapsam: Saldırganların nasıl çalıştığını ve hangi yöntemleri kullandığını anlamaya odaklanır. Bu, kuruluşun güvenlik kontrollerini ve savunmalarını buna göre ayarlamasını sağlar.
- Operasyonel İstihbarat:
- Amaç: Saldırganın belirli motivasyonlarını, hedeflerini ve saldırı planlarını anlamaya yöneliktir.
- Kapsam: Aktif veya planlanmış saldırılara odaklanır ve güvenlik ekiplerinin hassas veriler, altyapı veya kilit personel gibi kritik varlıkları korumaya öncelik vermesine yardımcı olur.
Siber Tehdit İstihbaratı Yaşam Döngüsü:
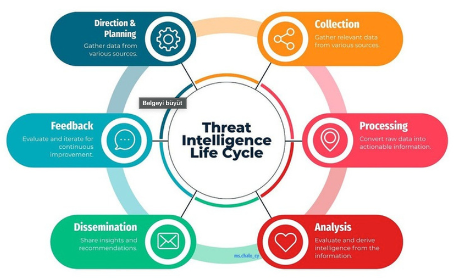
Tehdit istihbaratı, ham veriyi bağlamsal ve harekete yönelik içgörülere dönüştüren bir veri işleme sürecinden elde edilir. Bu dönüşüm süreci, güvenlik olaylarını önceliklendirmeye yönelik altı aşamalı bir döngüyü takip eder:
- Yönlendirme
- Toplama
- İşleme
- Analiz
- Yayılım
- Geri Bildirim
Yönlendirme:
Her tehdit istihbaratı programının, aşağıdaki parametreleri tanımlayan hedefler ve amaçlar belirlemesi gerekir:
- Korunması gereken bilgi varlıkları ve iş süreçleri.
- Varlıkların kaybı veya süreç kesintileri sonucu yaşanabilecek potansiyel etkiler.
- Koruma amacıyla kullanılacak veri ve istihbarat kaynakları.
- Varlıkları savunmak için gereken araçlar ve kaynaklar.
Toplama:
Hedefler tanımlandıktan sonra, güvenlik analistleri bu hedeflere ulaşmak için gerekli verileri toplar. Analistler bunu ticari, özel ve açık kaynaklı kaynakları kullanarak yapar. Analistlerin genellikle karşılaştığı veri hacmi nedeniyle, bu aşamanın otomatikleştirilmesi ve olayları önceliklendirmek için zaman sağlanması önerilir. Veriler, kamuya açık tehdit beslemelerinden, izinsiz giriş tespit sistemlerinin loglarından toplanır ve belirli saldırı yöntemleri hakkında karanlık ağda konuşmalar izlenir.
İşleme:
Bu aşama, ham loglar, zafiyet verileri, kötü amaçlı yazılım örnekleri ve ağ trafiği gibi çeşitli veri türlerinin sıralanmasını, organize edilmesini ve ilişkilendirilmesini içerir. Bu sayede analistler bilgiyi hızlı ve etkili bir şekilde anlayabilir. Ham loglar, zafiyet bilgileri, kötü amaçlı yazılımlar ve ağ trafiği genellikle farklı formatlarda gelir ve bir olayı araştırırken birbirinden kopuk olabilir. Bu aşama, verilerin çıkarılmasını, sıralanmasını, organize edilmesini, uygun etiketlerle ilişkilendirilmesini ve analistlere kullanılabilir ve anlaşılır bir formatta görsel olarak sunulmasını sağlar. SIEM’ler (Güvenlik Bilgi ve Olay Yönetimi) bunu başarmak için değerli araçlardır ve verilerin hızlı bir şekilde ayrıştırılmasına olanak tanır.
Analiz:
Bilgi toplama işlemi tamamlandıktan sonra, güvenlik analistleri içgörüler elde etmelidir. Alınacak kararlar şunları içerebilir:
- Göstergeleri ve saldırı modellerini ortaya çıkararak potansiyel bir tehdidi araştırmak.
- Bir saldırıyı önlemek ve altyapıyı savunmak için bir eylem planı tanımlamak.
- Güvenlik kontrollerini güçlendirmek veya ek kaynaklar için yatırımı haklı çıkarmak.
Yayılım:
Yayılım, toplanan, analiz edilen ve işlenen istihbaratın bir organizasyon içindeki ilgili paydaşlara dağıtılması sürecidir. Bu, Siber Tehdit İstihbaratı (CTI) Yaşam Döngüsü’nde kritik bir aşamadır, çünkü CTI’nin etkinliği yalnızca istihbaratın kalitesine değil, aynı zamanda ilgili kitleyle ne kadar iyi paylaşıldığına da bağlıdır. Yayılım, istihbaratın doğru kişilere, doğru formatta ve doğru zamanda ulaşmasını sağlayarak harekete geçirilebilir kararlar alınmasına olanak tanır.
Örneğin, üst düzey yöneticiler (C-suite), düşman faaliyetlerindeki eğilimleri, finansal etkileri ve stratejik önerileri kapsayan özet bir rapor talep edebilir. Aynı zamanda, analistler teknik ekibi tehdit IOC’leri (İndikatörler), düşman TTP’leri (Taktikler, Teknikler ve Prosedürler) ve taktik eylem planları hakkında bilgilendirebilir.
Geri Bildirim:
Son aşama, en kritik kısmı kapsar, çünkü analistler tehdit istihbaratı sürecini ve güvenlik kontrollerinin uygulanmasını iyileştirmek için paydaşların sağladığı geri bildirimlere güvenir. Geri bildirim, yaşam döngüsünün çalışmasını sağlamak için ekipler arasında düzenli bir etkileşim olmalıdır.
CTI Standartları ve Çerçeveleri:
Standartlar ve çerçeveler, tehdit istihbaratının endüstriler arasında dağıtımını ve kullanımını rasyonelleştirmek için yapılar sağlar. Ayrıca ortak bir terminolojiye izin vererek iş birliği ve iletişimi kolaylaştırır. Burada, yaygın olarak kullanılan bazı temel standart ve çerçevelere kısaca göz atacağız.
MITRE ATT&CK:
ATT&CK çerçevesi, düşman davranışlarının göstergelerine ve taktiklerine odaklanan bir bilgi tabanıdır. Güvenlik analistleri, bu bilgileri düşman davranışlarını araştırırken ve izlerken kapsamlı olmak için kullanabilir.
TAXII:
Güvenilir Otomatik Gösterge Bilgisi Değişimi (TAXII), tehdit istihbaratının güvenli bir şekilde değişimini tanımlayan protokollerdir. Bu protokoller, tehditlerin gerçek zamanlı olarak tespit edilmesini, önlenmesini ve hafifletilmesini sağlar. Protokol, iki paylaşım modelini destekler:
- Toplama: Tehdit istihbaratı, kullanıcıların talep etmesi üzerine bir üretici ya da analist tarafından toplanır ve barındırılır (istek-yanıt modeli).
- Kanal: Tehdit istihbaratı, merkezi bir sunucudan ya da seçilen bir kaynaktan kullanıcılara yayın-abonelik modeliyle iletilir.
STIX:
Yapılandırılmış Tehdit Bilgisi İfadesi (STIX), “standartlaştırılmış siber tehdit bilgilerinin belirtilmesi, yakalanması, karakterize edilmesi ve iletişimi” için geliştirilmiş bir dildir. STIX, gözlemlenebilirler, göstergeler, düşman TTP’leri (Taktikler, Teknikler ve Prosedürler), saldırı kampanyaları gibi tehdit bilgileri arasında tanımlanmış ilişkiler sağlar.
Siber Öldürme Zinciri (Cyber Kill Chain):
Lockheed Martin tarafından geliştirilen Siber Öldürme Zinciri, düşman eylemlerini adımlara ayırır. Bu ayrım, analistlerin ve savunucuların bir saldırıyı araştırırken hangi aşamada belirli faaliyetlerin gerçekleştiğini belirlemesine yardımcı olur.
| Teknik | Amaç | Örnekler |
| Keşif (Reconnaissance) | Saldırı için kurban hakkında bilgi toplamak ve kullanılacak taktikleri belirlemek. | E-posta toplama, OSINT, sosyal medya, ağ taramaları vb. |
| Silahlanma (Weaponization) | Saldırının ihtiyaçlarına ve niyetlerine göre kötü amaçlı yazılım geliştirmek. | Arka kapı içeren exploit’ler, kötü amaçlı ofis belgeleri vb. |
| Teslimat (Delivery) | Kötü amaçlı yazılımın kurbanın sistemine nasıl iletileceğini kapsar. | E-posta, web bağlantıları, USB vb. |
| Sömürme (Exploitation) | Kurbanın sistem zafiyetlerini ihlal ederek kod çalıştırmak ve kalıcılık sağlamak. | EternalBlue, Zero-Logon vb. |
| Kurulum (Installation) | Kötü amaçlı yazılım ve diğer araçları kurarak sisteme erişim sağlamak. | Şifre tespiti, arka kapılar, uzaktan erişim truva atları. |
| Komuta ve Kontrol (Command & Control) | Ele geçirilen sistemi uzaktan kontrol etmek, ek kötü amaçlı yazılım göndermek, değerli varlıklar arasında hareket etmek ve ayrıcalıkları yükseltmek. | Empire, Cobalt Strike vb. |
| Hedef Eylemler (Actions on Objectives) | Saldırının amaçlarını yerine getirmek: finansal kazanç, kurumsal casusluk, veri sızdırma. | Veri şifreleme, fidye yazılımı, kamuya açık sayfaları değiştirme vb. |
Zamanla, öldürme zinciri ATT&CK gibi diğer çerçevelerle genişletilmiş ve yeni bir Birleşik Öldürme Zinciri (Unified Kill Chain) oluşturulmuştur.