SIEM ve UEBA: Siber Güvenlikte İki Güçlü Teknoloji: Hangisi Organizasyonunuz İçin Doğru?
Günümüzün karmaşık siber tehdit ortamında, organizasyonların güvenlik altyapısını güçlendirmek ve potansiyel riskleri en aza indirmek için etkili güvenlik çözümlerine yatırım yapması hayati önem taşımaktadır.
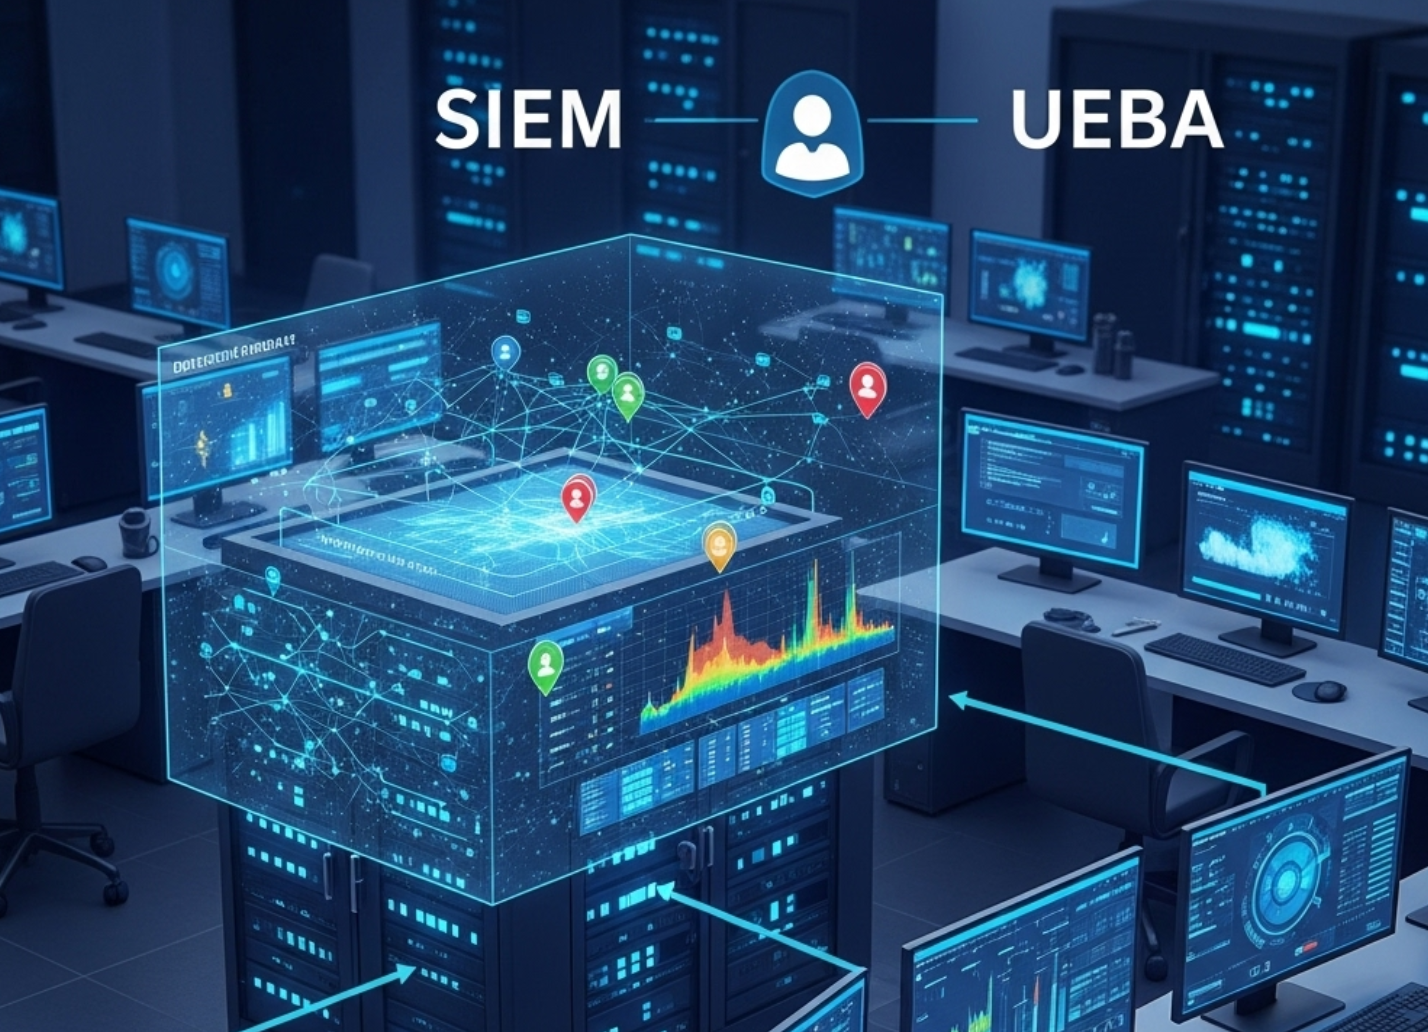
Bu çözümler arasında öne çıkan iki teknoloji, SIEM (Security Information and Event Management – Güvenlik Bilgisi ve Olay Yönetimi) ve UEBA (User and Entity Behavior Analytics – Kullanıcı ve Varlık Davranış Analizi)’dır.
Her ikisi de güvenlik olaylarını tespit etme ve analiz etme konusunda önemli yeteneklere sahip olsa da, farklı yaklaşımları ve güçlü yönleri vardır. Bu makalede, SIEM ve UEBA arasındaki temel farkları detaylı bir şekilde inceleyecek ve organizasyonunuzun ihtiyaçlarına en uygun çözümü seçmenize yardımcı olacağız.
SIEM: Güvenlik Olaylarının Merkezi Yönetimi ve Analizi
SIEM, farklı kaynaklardan (güvenlik cihazları, sunucular, uygulamalar, ağ cihazları vb.) toplanan güvenlik olaylarını merkezi bir platformda toplar, normalleştirir, ilişkilendirir ve analiz eder. Temelde olayların bir araya getirilmesi ve korelasyon kurulması üzerine odaklanır. SIEM çözümleri, önceden tanımlanmış kurallar ve imzalar kullanarak bilinen tehditleri tespit etmeye çalışır. Örneğin, belirli bir IP adresinden çok sayıda başarısız giriş denemesi yapılması veya belirli bir kötü amaçlı yazılım imzasıyla karşılaşılması gibi olaylar üzerine tetikleme yapar.
SIEM’in Avantajları:
- Merkezi Yönetim: Farklı kaynaklardan gelen güvenlik olaylarını tek bir platformda toplar ve yönetir.
- Gerçek Zamanlı İzleme: Gerçek zamanlı veya yakın gerçek zamanlı izleme yeteneği sunar ve güvenlik ekiplerinin olaylara hızlı bir şekilde müdahale etmesine olanak tanır.
- Uyumluluk: Birçok uyumluluk standardını (PCI DSS, HIPAA, GDPR vb.) karşılamak için gerekli olan günlük kaydı ve raporlama yeteneklerini sunar.
- Bilinen Tehditlere Karşı Etkili: Bilinen tehditleri tespit etme konusunda oldukça etkilidir.
SIEM’in Dezavantajları:
- Yanlış Pozitifler: Önceden tanımlanmış kurallar, bazen yanlış pozitiflere neden olabilir, yani normal aktiviteler tehdit olarak algılanabilir.
- Karmaşık Yönetim: SIEM çözümlerinin kurulumu, yapılandırılması ve yönetimi karmaşık olabilir ve uzmanlık gerektirebilir.
- Bilinen Tehditlere Odaklanma: Yeni ve bilinmeyen tehditleri (zero-day attacks) tespit etmede zorluk yaşayabilir.
UEBA: Davranışsal Analiz ile Gelişmiş Tehditleri Tespit Etme
UEBA, kullanıcıların ve sistemlerin normal davranışlarını makine öğrenimi ve davranışsal analiz teknikleri kullanarak öğrenir. Daha sonra, normal davranıştan sapan aktiviteleri tespit eder. UEBA, bilinen imzalar yerine davranışsal anormalliklere odaklanarak çalışır. Örneğin, bir çalışanın normalde erişmediği bir veriye gece geç saatlerde erişmesi veya beklenmedik bir konumdan sisteme giriş yapması gibi aktiviteler, UEBA tarafından potansiyel bir tehdit olarak işaretlenebilir.
UEBA’nın Avantajları:
- Gelişmiş Tehditleri Tespit Etme: İç tehditler, hesap ele geçirmeler ve gelişmiş sürekli tehditler (APT) gibi gelişmiş tehditleri tespit etmede daha etkilidir.
- Davranışsal Analiz: Kullanıcı davranışını bağlamsal olarak analiz ederek, tehditlerin önceliklendirilmesine ve doğru müdahalenin yapılmasına yardımcı olur.
- Adaptif Öğrenme: Makine öğrenimi sayesinde sürekli olarak öğrenir ve gelişir.
UEBA’nın Dezavantajları:
- Öğrenme Süreci: UEBA’nın etkili bir şekilde çalışması için bir öğrenme dönemine ihtiyacı vardır. Bu dönemde sistemin kullanıcı davranışlarını öğrenmesi ve normal davranış modelini oluşturması gerekir.
- Yüksek Veri Gereksinimi: UEBA, büyük miktarda veriyi analiz ettiği için yüksek veri depolama ve işleme kapasitesine ihtiyaç duyar.
- Yanlış Negatifler: UEBA, karmaşık ve sofistike saldırıları tespit etmede zorluk yaşayabilir ve yanlış negatiflere neden olabilir.
Hangisi Organizasyonunuz İçin Doğru?
SIEM ve UEBA’nın hangisinin tercih edileceği, organizasyonun güvenlik ihtiyaçlarına, bütçesine ve kaynaklarına bağlıdır. İşte bazı senaryolar:
- Temel Güvenlik İhtiyaçları: Organizasyonunuz temel güvenlik ihtiyaçlarını karşılamak için bir çözüme ihtiyaç duyuyorsa ve sınırlı bir bütçeye sahipse, SIEM daha uygun olabilir.
- Gelişmiş Tehditlere Karşı Koruma: Organizasyonunuz gelişmiş tehditlere (iç tehditler, APT’ler, hesap ele geçirmeler) karşı daha güçlü bir koruma sağlamak istiyorsa, UEBA daha etkili olabilir.
- Hibrit Yaklaşım: En iyi sonuçlar için, SIEM ve UEBA’yı birleştiren bir hibrit yaklaşım benimsenmesi önerilir. SIEM, temel güvenlik olaylarını toplar ve analiz ederken, UEBA gelişmiş tehditleri tespit etmek ve önceliklendirmek için kullanılabilir.
Sonuç olarak, SIEM ve UEBA, modern siber güvenlik altyapısının önemli bileşenleridir. Organizasyonunuzun güvenlik ihtiyaçlarını dikkatlice değerlendirerek ve doğru çözümü seçerek, potansiyel tehditlere karşı daha güçlü bir savunma hattı oluşturabilirsiniz. Unutmayın, proaktif bir güvenlik yaklaşımı, günümüzün karmaşık siber tehdit ortamında hayati önem taşımaktadır.
Özet Tablo:
| Özellik | SIEM | UEBA |
|---|---|---|
| Odak Noktası | Olaylar | Davranışlar |
| Tespit Yöntemi | Kurallar, imzalar | Makine öğrenimi, davranışsal analiz |
| Tehdit Türleri | Bilinen tehditler | Gelişmiş tehditler, iç tehditler |
| Yönetim Karmaşıklığı | Yüksek | Orta |
| Veri Gereksinimi | Orta | Yüksek |